최근 미래에셋증권에서 발생한 해킹 사고는 고객과 임직원 정보가 유출되는 심각한 사건으로, 3만9천 명의 정보가 공격자에게 노출되었습니다. 이번 사고는 금융권의 보안 문제를 다시 한 번 드러냈습니다. 이에 따른 고객의 불안감과 조치 방안을 알아보겠습니다.
01. 미래에셋증권 해킹 사건의 전말은?
미래에셋증권에서는 지난 4일과 5일 이틀에 걸쳐 해커의 공격을 받았습니다. 주요 피해는 모바일웹 휴대폰 인증 로그인 서비스와 그룹웨어 시스템에 집중되었습니다. 이로 인해 고객 3,800명과 임직원 3만5천 명의 개인 정보가 유출되었습니다.
특히 계좌번호와 같은 민감한 정보가 유출된 것은 고객들에게 큰 충격으로 다가왔습니다. 연이은 해킹 사건이 금융권 전반에 퍼지면서 보안 관리 시스템의 취약성이 다시 한 번 도마 위에 오른 것입니다. 그 동안 금융권에서는 지속적인 보안 체계 개선을 주장해왔지만, 이번 사건으로 그 신뢰도가 다시 흔들리게 되었습니다.
또한, 이 사건은 다른 증권사들(대신증권, 한양증권 등)의 해킹 피해 사례와 관련이 있습니다. 금융사이벌 보안의 중요성이 더 강조되는 상황입니다. 이런 문제들은 향후 금융업계의 보안 대책이 강화되지 않을 경우, 더욱 확산될 가능성이 높습니다.
02. 해킹의 주요 원인 분석은?
미래에셋증권 해킹의 주요 원인은 보안 시스템의 취약성과 침해 탐지 시스템의 부족으로 보입니다. 외부 공격이 이루어진 경로는 모바일 웹의 로그인 서비스와 내부 그룹웨어에 있었습니다. 특히, 인증 로그인 과정에서의 보안 허점이 해킹의 직접적인 원인으로 지목되고 있습니다.
해커들은 일반적으로 정보가 유출될 수 있는 여러 경로를 탐색하고, 취약점을 찾아내기 때문에 사전 대응이 중요합니다. 이를 위해선 정기적인 보안 점검과 훈련을 통해 보안 인식을 높여야 합니다.
또한, 금융권은 대량의 민감한 개인 정보를 관리하고 있기 때문에, 이러한 정보가 유출되면 고객의 신뢰를 잃게 되고, 결국 기업의 이미지와 수익성에 큰 타격을 입게 됩니다. 미래에셋증권이 앞으로 이와 같은 사건을 예방하기 위해서는, 다양한 보안 시스템을 도입하고 이를 지속적으로 관리해야 합니다.
03. 고객에게 미치는 영향은 무엇인가요?
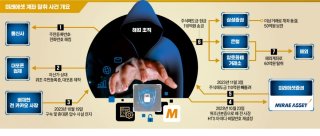
이번 해킹 사건으로 인해 고객들은 심각한 개인 정보 유출 위험에 처했습니다. 특히, 계좌번호와 같은 금융 정보가 유출되면서, 해킹 피해를 입은 고객들의 계좌가 악용될 가능성이 커졌습니다. 이는 금융사기나 보이스피싱과 같은 범죄로 이어질 우려가 있습니다.
금융권에서 발생한 해킹 사건은 고객에게 심리적 불안감을 주고, 직접적인 금전적 손실로 이어질 수 있습니다. 그러므로 고객들은 자신의 계좌와 개인 정보를 더욱 강화해야 합니다. 예를 들어, 주기적으로 비밀번호를 변경하고, 의심스러운 로그인 시도를 즉시 확인하는 등의 조치가 필요합니다.
금융사들은 고객의 개인정보 보호를 최우선으로 생각하고, 사건 발생 후 사후 처리 및 보상 방안을 수립해야 합니다. 고객의 불안감을 최소화하기 위해 신속한 소통과 투명한 정보 제공이 필수적입니다.
04. 피해 복구를 위한 대처 방안은?
미래에셋증권은 즉각적인 대응으로 고객에게 피해를 최소화하기 위한 조치를 취해야 합니다. 우선, 해킹 피해 고객에 대한 보상 방안을 마련하고, 피해 사실을 포함한 정기적인 상황 보고서를 제공해야 합니다. 고객들이 본인의 정보가 안전하다는 확신을 가질 수 있도록 해야 합니다.
금융사는 또한, 보안 시스템을 전면 재검토하고, 최신 보안 기술을 도입하는 것이 필수적입니다. 예를 들어, 생체 인식 기술이나 2단계 인증 시스템을 활용해 로그인 과정의 보안을 강화하는 방법이 있을 수 있습니다. 또한, 모든 직원들을 대상으로 정기적인 보안 교육을 통해 해킹에 대한 경각심을 높이고, 보안 문화를 확립할 필요가 있습니다.
마지막으로, 업계 전반에서 해킹 사고와 관련된 정보를 적극적으로 공유하고, 공동 대응 체계를 구축해야 합니다. 이를 통해 해킹 사건 재발을 방지할 수 있는 시스템을 마련할 수 있습니다.
05. 향후 예방을 위한 제언은?

미래에셋증권 해킹 사건은 전반적인 금융 보안 강화를 요구하는 신호탄이 되었습니다. 앞으로 금융권은 단순히 해킹 방지를 넘어, 전체적인 사이버 보안 전략을 체계적으로 수립해야 할 시점입니다.
금융사들은 고객의 신뢰를 회복하기 위해서도 보안 대응이 필수적입니다. 예를 들어, 정기적인 보안 점검 및 외부 전문가의 감사 의뢰를 통해 체크리스트를 만들고, 이를 기반으로 보안 체계를 강화해야 합니다.
또한, 고객과의 신뢰 관계를 구축하는 것이 중요합니다. 고객에게 보안 강화 방안과 관련된 정보를 주기적으로 제공하고, 직접적인 피드백을 받을 수 있는 체계를 마련하는 것이 필요합니다. 고객이 자신의 정보에 대한 주인 의식을 가지도록 유도하는 것도 중요한 부분입니다.
결론적으로, 미래에셋증권 해킹 사건은 단순한 사건이 아니라 금융권의 보안 체계를 재정립하는 계기가 되어야 합니다. 고객과 금융사가 함께 협력하여 안전한 금융 환경을 만들기 위한 지속적인 노력이 필요합니다.
#미래에셋증권 #해킹 #고객정보유출 #사이버보안 #금융사고 #개인정보보호 #사이버범죄 #핀테크 #모바일보안 #해킹대응